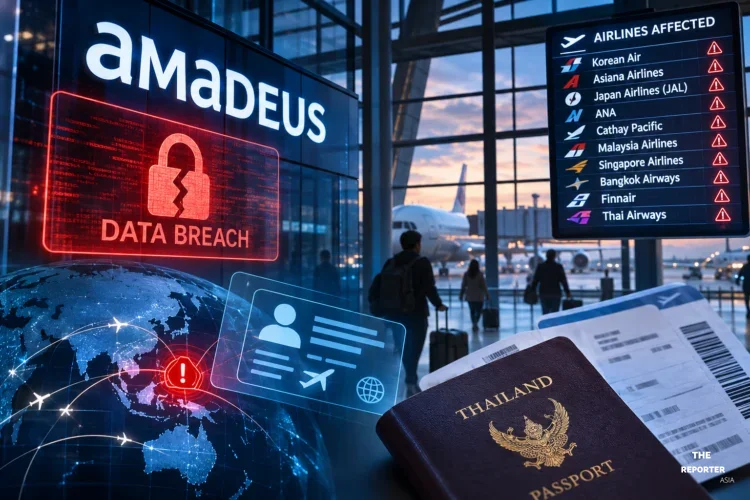
เหตุการณ์ด้านความมั่นคงปลอดภัยทางไซเบอร์ที่เกี่ยวข้องกับ Amadeus ผู้ให้บริการระบบสำรองที่นั่งรายใหญ่ กำลังส่งผลกระทบขยายวงกว้างไปยังสายการบินระหว่างประเทศหลายแห่ง ทำให้บันทึกการจองของผู้โดยสารนับแสนรายมีความเสี่ยงที่จะถูกเข้าถึงโดยไม่ได้รับอนุญาต โดยการเปิดเผยข้อมูลยังคงดำเนินต่อไปแม้จะผ่านมานานกว่าหนึ่งสัปดาห์นับตั้งแต่สายการบินกลุ่มแรกออกมาแจ้งเตือนผู้โดยสาร
เหตุการณ์ดังกล่าวเกี่ยวข้องกับการเข้าถึงข้อมูลการสำรองที่นั่งที่จัดเก็บอยู่บนระบบของ Amadeus โดยไม่ได้รับอนุญาต ซึ่งไม่ใช่การเจาะระบบเครือข่ายไอทีของสายการบินโดยตรง สำหรับข้อมูลที่อาจถูกเข้าถึงประกอบด้วยชื่อผู้โดยสาร รหัสการจอง แผนการเดินทาง และในบางกรณีอาจรวมถึงรายละเอียดหนังสือเดินทาง ข้อมูลติดต่อ และหมายเลขสมาชิกสะสมไมล์ โดยช่วงเวลาที่อยู่ระหว่างการตรวจสอบครอบคลุมตั้งแต่วันที่ 10 สิงหาคม 2023 ถึงวันที่ 23 กันยายน 2026
สายการบินในเอเชียได้รับผลกระทบมากที่สุดในขณะนี้
การเปิดเผยข้อมูลต่อสาธารณะครั้งแรกเกิดขึ้นเมื่อวันที่ 23 ตุลาคม เมื่อ Korean Air และ Asiana Airlines ยืนยันว่าได้รับการแจ้งเตือนจาก Amadeus เกี่ยวกับการเข้าถึงข้อมูลโดยไม่ได้รับอนุญาต โดยทั้งสองสายการบินระบุว่าได้รับแจ้งตั้งแต่วันที่ 20 ตุลาคม ซึ่ง Korean Air ยืนยันว่าหมายเลขรหัสการจองถูกเปิดเผย ขณะที่ Asiana ระบุว่าเกี่ยวข้องกับข้อมูลการสำรองที่นั่ง แต่ทั้งสองแห่งไม่พบการบุกรุกเข้าสู่ระบบของตนเองแต่อย่างใด
ต่อมาในวันที่ 30 ตุลาคม Japan Airlines (JAL) และ Japan Transocean Air ได้เปิดเผยข้อมูลผลกระทบว่ามีลูกค้าได้รับผลกระทบประมาณ 92,000 ราย แบ่งเป็นกลุ่มลูกค้าประมาณ 90,000 ราย ที่อาจถูกเข้าถึงข้อมูลรหัสการจอง ชื่อ วันเดินทาง เส้นทางบิน และชั้นโดยสาร ส่วนลูกค้าอีกประมาณ 2,000 ราย อาจถูกเปิดเผยข้อมูลเพิ่มเติม ได้แก่ หมายเลขหนังสือเดินทาง หมายเลขโทรศัพท์ และรายละเอียดสมาชิกสะสมไมล์ ในวันเดียวกัน All Nippon Airways (ANA) ก็ได้ประกาศว่ามีลูกค้าได้รับผลกระทบจำนวน 37,800 ราย
ในวันเดียวกันนั้น Cathay Pacific ได้เผยแพร่ประกาศแจ้งว่ามีการจองที่ได้รับผลกระทบประมาณ 53,000 รายการ ตามมาด้วย Malaysia Airlines ในวันที่ 31 ตุลาคม ที่ออกมาเตือนว่าข้อมูลลูกค้าที่ประมวลผลผ่าน Amadeus ระหว่างเดือน สิงหาคม 2023 ถึง กันยายน 2026 อาจได้รับผลกระทบ แม้จะยังไม่ได้ระบุตัวเลขรวมในเบื้องต้นก็ตาม
รายชื่อสายการบินที่ได้รับผลกระทบยังคงเพิ่มขึ้นอย่างต่อเนื่องในเดือนพฤศจิกายน โดย Singapore Airlines ประกาศเมื่อวันที่ 3 พฤศจิกายน ว่ามีบันทึกการจองประมาณ 46,000 รายการ ถูกเข้าถึง และในจำนวนนี้มีประมาณ 620 กรณี ที่ข้อมูลเพิ่มเติมอย่างที่อยู่อีเมล หมายเลขโทรศัพท์ รายละเอียดเอกสารการเดินทาง และหมายเลขสมาชิก KrisFlyer อาจถูกเปิดเผย จากนั้น Bangkok Airways ได้ออกประกาศเตือนในวันที่ 6 พฤศจิกายน ขณะที่ Finnair และ Thai Airways International (การบินไทย) ได้เปิดเผยข้อมูลผลกระทบของตนในวันที่ 9 พฤศจิกายน
สำหรับตัวเลขผลกระทบล่าสุด Finnair รายงานว่ามีการสำรองที่นั่งที่เกี่ยวข้องกับเหตุการณ์นี้ประมาณ 116,000 รายการ ซึ่งในจำนวนนี้มีประมาณ 750 รายการ ที่ถูกเปิดดูเพื่อตรวจสอบข้อมูล ด้าน Thai Airways International ระบุว่าพบบันทึกข้อมูลผู้โดยสารที่อาจถูกเข้าถึงจำนวน 60,529 รายการ ซึ่งรวมถึง 376 รายการ ที่มีข้อมูลส่วนบุคคลเพิ่มเติมรวมอยู่ด้วย
สคส. เร่งตรวจสอบและกำกับดูแลการบินไทยตามกฎหมาย PDPA
ในส่วนของประเทศไทย สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) ได้เปิดเผยความคืบหน้าการกำกับดูแลกรณีดังกล่าว โดยระบุว่า การบินไทย ในฐานะผู้ควบคุมข้อมูลส่วนบุคคลตาม พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล (PDPA) ได้ดำเนินการตรวจสอบ แก้ไข ระงับยับยั้ง และแจ้งเหตุการละเมิดข้อมูลส่วนบุคคลมายัง สคส. ภายในกรอบระยะเวลา 72 ชั่วโมง เรียบร้อยแล้ว ทั้งนี้ ในรายงานของ สคส. ระบุว่า การบินไทย ได้รับรายงานการตรวจพบจากบริษัท Amadeus ว่ามีผู้ไม่ได้รับอนุญาตใช้บัญชีเข้าถึงข้อมูลการจองตั๋วของผู้โดยสารจำนวน 65,029 ราย จึงได้ดำเนินการตัดการเข้าถึง พร้อมรีเซ็ตรหัสผ่านและระบบใหม่เพื่ออุดช่องโหว่ทันที และขณะนี้อยู่ระหว่างการตรวจสอบและประเมินความเสี่ยงเพิ่มเติมเพื่อพิจารณาแจ้งเหตุ รวมถึงแนวทางป้องกันแก้ไขให้เจ้าของข้อมูลผู้ได้รับผลกระทบทราบ
ภายหลังจากได้รับแจ้งเหตุและตรวจสอบรายงานเบื้องต้น สคส. ได้กำชับให้ การบินไทย เร่งดำเนินการตรวจสอบและส่งรายงานเพิ่มเติมในประเด็นสำคัญโดยเร็วที่สุด ครอบคลุมทั้งการจัดส่งผลการตรวจสอบทางอิเล็กทรอนิกส์เพื่อวิเคราะห์และพิสูจน์ทราบถึงสาเหตุเชิงลึกให้ชัดเจน การรายงานผลการแจ้งเหตุและแนวทางป้องกันแก้ไขให้เจ้าของข้อมูลผู้ที่ได้รับผลกระทบทราบเพื่อเฝ้าระวังป้องกัน รวมถึงการจัดส่งผลการทบทวนและยกระดับมาตรการรักษาความมั่นคงปลอดภัยของข้อมูลเพื่อป้องกันไม่ให้เกิดเหตุการณ์ในลักษณะเช่นนี้ขึ้นอีก โดย สคส. ยืนยันว่าจะติดตามตรวจสอบและกำกับดูแลอย่างเต็มศักยภาพตามที่กฎหมายกำหนดเพื่อคุ้มครองข้อมูลส่วนบุคคลของประชาชน
ท่าทีของ Amadeus และผลกระทบในวงกว้าง
Amadeus ได้ออกแถลงการณ์ในเดือนตุลาคมเพื่อยอมรับถึงช่องโหว่ที่ส่งผลกระทบต่อสภาพแวดล้อมการแสดงผลการจองการเดินทาง โดยยืนยันว่าข้อมูลการจองบางส่วนสามารถถูกเข้าถึงได้ แต่ไม่พบหลักฐานว่าข้อมูลการชำระเงินหรือข้อมูลทางการเงินถูกเข้าถึงแต่อย่างใด รวมถึงไม่พบสัญญาณของกิจกรรมมัลแวร์เรียกค่าไถ่ (Ransomware)
ทางบริษัทระบุว่าได้ดำเนินการแก้ไขช่องโหว่ดังกล่าวเรียบร้อยแล้ว พร้อมทั้งนำมาตรการเฝ้าระวังและตรวจจับขั้นสูงมาใช้งาน และกำลังสื่อสารโดยตรงกับลูกค้าและหน่วยงานที่เกี่ยวข้อง อย่างไรก็ตาม Amadeus ยังไม่ได้เปิดเผยจำนวนผู้โดยสารหรือจำนวนสายการบินที่ได้รับผลกระทบทั้งหมดต่อสาธารณะ
การสืบสวนเหตุการณ์นี้อาจขยายวงกว้างออกไปอีก โดยล่าสุด Qantas ได้ยืนยันว่ากำลังทำงานร่วมกับ Amadeus เพื่อตรวจสอบว่าการจองของสายการบินได้รับผลกระทบด้วยหรือไม่ ทั้งนี้ จากข้อมูลของ Amadeus ระบุว่ามีสายการบินมากกว่า 200 แห่ง ที่ใช้ระบบสำรองที่นั่งของบริษัท แต่ไม่ได้หมายความว่าสายการบินทั้งหมดนี้จะถูกเปิดเผยข้อมูล เนื่องจากเหตุการณ์ละเมิดความปลอดภัยครั้งนี้เกี่ยวข้องกับสภาพแวดล้อมการแสดงผลการสำรองที่นั่งเฉพาะส่วนเท่านั้น โดย Amadeus ยังไม่ได้เผยแพร่รายชื่อสายการบินทั้งหมดที่บันทึกข้อมูลอาจถูกเข้าถึง
#Amadeus #ข้อมูลรั่วไหล #ความปลอดภัยทางไซเบอร์ #สายการบิน #การบินไทย #สคส #PDPA