NT เดินหน้ายกระดับความปลอดภัยบริการคลาวด์ภาครัฐสู่มาตรฐานสากล สอดรับเกณฑ์ความมั่นคงปลอดภัยไซเบอร์ของ สกมช. เพื่อขับเคลื่อนระบบนิเวศคลาวด์ไทยให้มีความปลอดภัยและเชื่อมั่นได้จริง
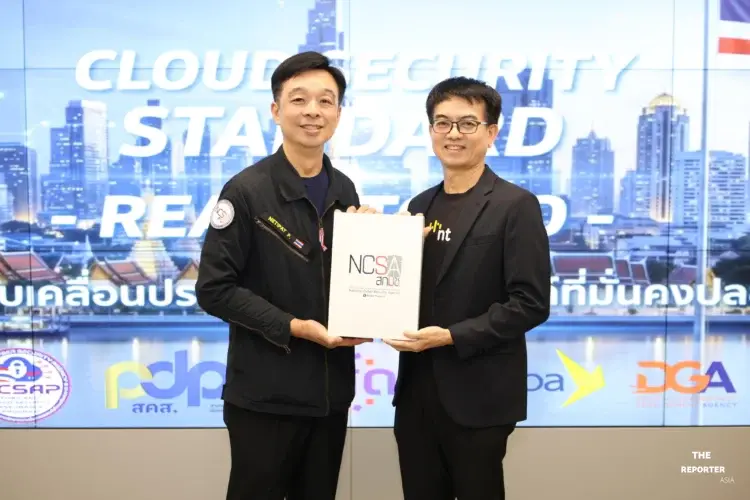
บริษัท โทรคมนาคมแห่งชาติ จำกัด (มหาชน) หรือ NT ในฐานะผู้ให้บริการระบบคลาวด์กลางภาครัฐ GDCC เข้าร่วมงานเสวนาหัวข้อ “Enabling Cloud with Trust” จัดโดยสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) เพื่อแสดงความพร้อมในการรองรับ มาตรฐานด้านการรักษาความมั่นคงปลอดภัยไซเบอร์ระบบคลาวด์ พ.ศ. 2567 ซึ่งมีผลบังคับใช้ตั้งแต่วันที่ 10 กันยายน 2569 ที่ผ่านมา โดยมุ่งเน้นการสร้างความเชื่อมั่นแก่ผู้ใช้งานระดับโครงสร้างพื้นฐานและข้อมูลภาครัฐ
การประกาศใช้มาตรฐานดังกล่าวถือเป็นหมุดหมายสำคัญในการวางกรอบความปลอดภัยทางไซเบอร์ที่ครอบคลุมทั้งผู้ให้บริการ ผู้ใช้บริการ และผู้ใช้งานทั่วไปในระบบ ขณะที่บทบาทของเทคโนโลยีคลาวด์กำลังเป็นกลไกหลักในการขับเคลื่อนเศรษฐกิจดิจิทัลของประเทศ การกำหนดแนวทางกำกับดูแลที่ชัดเจนจึงช่วยให้การเปลี่ยนผ่านเข้าสู่ระบบดิจิทัลดำเนินไปอย่างมีเสถียรภาพและรัดกุม
ชูแนวคิด Cloud Security First ผ่านการรับรองระดับสากล
ดร.ยุทธศาสตร์ นิธิไพจิตร ผู้ช่วยกรรมการผู้จัดการใหญ่กลุ่มดิจิทัล NT ระบุว่า ภัยคุกคามทางไซเบอร์ในปัจจุบันทวีความรุนแรงและอยู่ใกล้ตัวมากขึ้น บริษัทจึงได้ปรับทิศทางการดำเนินงานจากการมุ่งเน้นการเข้าถึงทรัพยากรคลาวด์เป็นหลัก (Cloud First) มาเป็นการยกระดับความปลอดภัยควบคู่กันอย่างเข้มงวดภายใต้แนวคิด Cloud Security First โดยให้ความสำคัญกับการตรวจสอบจากผู้ประเมินอิสระภายนอกเพื่อสร้างความโปร่งใส
ปัจจุบันระบบบริการของ NT ผ่านการรับรองมาตรฐานสากลครอบคลุมทุกมิติ ได้แก่ ISO/IEC 27001:2022 ด้านการจัดการความมั่นคงปลอดภัยสารสนเทศ, ISO/IEC 27701:2019 ด้านการบริหารจัดการข้อมูลความเป็นส่วนตัว, CSA STAR Certification ด้านความมั่นคงปลอดภัยบริการคลาวด์, ISO/IEC 27017:2015 ด้านการควบคุมความปลอดภัยบนคลาวด์ และ ISO/IEC 27018:2019 ด้านการคุ้มครองข้อมูลส่วนบุคคลบนคลาวด์สาธารณะ ซึ่งมาตรฐานเหล่านี้สอดคล้องกับเกณฑ์กำกับดูแลของ สกมช.
นอกจากนี้ การที่ สกมช. ประกาศใช้มาตรฐานด้านคลาวด์อย่างเป็นทางการพร้อมจัดให้มีผู้ตรวจประเมินตามมาตรฐาน จะช่วยอำนวยความสะดวกให้ผู้ให้บริการคลาวด์ในประเทศสามารถเข้าสู่กระบวนการตรวจรับรองได้อย่างมีแบบแผนและเป็นระบบมากยิ่งขึ้น
ร่วมมือผู้ใช้บริการปรับวัฒนธรรมความปลอดภัยรับมือภัยไซเบอร์
ความปลอดภัยในระบบคลาวด์ไม่สามารถพึ่งพาโครงสร้างพื้นฐานเพียงด้านเดียว แต่ต้องอาศัยการกำกับดูแลจากหน่วยงานเจ้าของข้อมูลและพฤติกรรมของผู้ใช้งาน ดร.ยุทธศาสตร์ กล่าวว่า “ช่วงแรกผู้ใช้บริการส่วนใหญ่ยังไม่เข้าใจมาตรฐานความมั่นคงปลอดภัย รวมถึงมีพฤติกรรมเสี่ยงอย่างการลงซอฟต์แวร์เถื่อนที่เป็นต้นตอของภัยคุกคามไซเบอร์ เกิดระบบค้างจากมัลแวร์หรือพบข้อมูล Username และ Password รั่วไหล ส่งผลกระทบต่อทั้งบุคคลและองค์กรเป็นปัญหาซ้ำซากที่ต้องแก้ไข แต่หลังจากที่ NT ได้นำมาตรฐานมากำกับจริง พบว่าบุคลากรไอทีเริ่มตระหนักถึงความเสี่ยงและความเสียหายหากระบบถูกโจมตี พัฒนาการใช้งานที่คำนึงถึงความปลอดภัยมากขึ้น โดยเฉพาะหน่วยงานรัฐผู้ใช้บริการบน GDCC ที่ได้ร่วมกันทำมาตรฐาน ISO 27001 มาโดยตลอดและเกิดความเปลี่ยนแปลงในทางที่ดี”
การปรับทัศนคติและการทำงานของบุคลากรภายในหน่วยงานผู้ใช้บริการ ถือเป็นหัวใจสำคัญในการอุดช่องโหว่ความเสี่ยงจากการใช้งาน โดยเฉพาะปัญหาการรั่วไหลของข้อมูลบัญชีผู้ใช้งานและการถูกมัลแวร์โจมตี ซึ่งจำเป็นต้องอาศัยวินัยในการปฏิบัติงานตามข้อกำหนดความมั่นคงปลอดภัยอย่างเคร่งครัด
ดร.ยุทธศาสตร์ กล่าวเสริมถึงความสำคัญของการวางรากฐานด้านความปลอดภัยว่า “มาตรฐาน Cloud Security ได้เข้ามาเปลี่ยนแปลง สร้างความเชื่อมั่น และพัฒนาปรับเปลี่ยนวัฒนธรรมของผู้ใช้บริการ และต้องทำในวันนี้เพื่อสร้างความมั่นคงปลอดภัยให้ Cloud Ecosystem ของประเทศไทย ทั้งในสถานการณ์ภัยไซเบอร์ในปัจจุบัน รวมถึงการก้าวสู่ยุคควอนตัมที่หน่วยงานจะมีความเสี่ยงจากการโจมตีโดยเอไอมากขึ้นซึ่งจะเป็นเรื่องใหญ่และเสียหายในอนาคต”
#NT #CloudSecurity #GDCC #สกมช #ความปลอดภัยไซเบอร์ #โทรคมนาคมแห่งชาติ